ABU DHABI, VAE, 21. September 2026 /PRNewswire/ -- Cyble, ein weltweit tätiges, auf KI spezialisiertes Cybersicherheitsunternehmen, gab heute die Unterzeichnung einer Absichtserklärung (Memorandum of Understanding, MOU) mit dem Cyber Security Council der Vereinigten Arabischen Emirate (VAE) bekannt, der für die Stärkung der Cybersicherheit in den VAE zuständigen Bundesbehörde. Die Vereinbarung besiegelt eine strategische Zusammenarbeit, deren Schwerpunkt auf den Fähigkeiten von Cyble im Bereich der Bedrohungsanalyse liegt, und stellt einen bedeutenden Meilenstein in Cyble's Engagement im nationalen Cybersicherheits-Ökosystem der VAE dar.
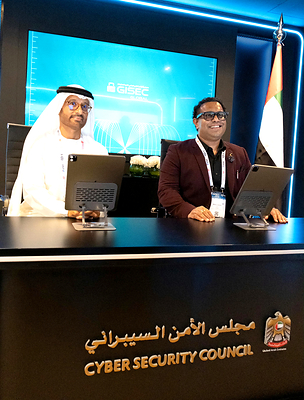
Die Absichtserklärung schafft einen Rahmen, innerhalb dessen Cyble den Council bei dessen Aufgabe des Schutzes der digitalen Infrastruktur der VAE unterstützt, wobei der Schwerpunkt auf der Bereitstellung hochentwickelter Bedrohungsinformationen, Frühwarnkapazitäten und umsetzbarer Erkenntnisse zu neu auftretenden Cyberrisiken liegt, denen Regierungsstellen und Einrichtungen der kritischen Infrastruktur im ganzen Land ausgesetzt sind.
Diese Zusammenarbeit spiegelt das anhaltende Engagement der VAE wider, auf nationaler Ebene eine widerstandsfähige und zukunftsorientierte Cybersicherheitsstrategie aufzubauen, und positioniert Cyble als vertrauenswürdigen Technologiepartner im Rahmen dieser Bemühungen. Durch die enge Zusammenarbeit mit dem Council möchte Cyble dazu beitragen, den Überblick über Bedrohungsakteure, böswillige Kampagnen und Schwachstellen zu verbessern, welche die wichtigsten Systeme und Dienste der VAE beeinträchtigen könnten.
„Dies ist nicht nur eine Ankündigung einer Partnerschaft. Dies ist eine strategische Bestätigung der Fähigkeiten von Cyble auf nationaler Ebene im Bereich Cybersicherheit und möglicherweise der Einstieg in eine Zusammenarbeit mit der Regierung der Vereinigten Arabischen Emirate sowie in das Ökosystem der kritischen Infrastruktur des Landes", sagte Beenu Arora, CEO und Mitbegründer von Cyble. „Die Zusammenarbeit mit dem Cyber Security Council unterstreicht das Vertrauen, das in unsere Threat-Intelligence-Plattform gesetzt wird, und spiegelt die wachsende Bedeutung einer proaktiven, auf Erkenntnissen basierenden Verteidigung wider, wenn es darum geht, Nationen vor immer raffinierteren Cyberbedrohungen zu schützen."
„Der Cyber Security Council hat sich zum Ziel gesetzt, strategische Partnerschaften mit erstklassigen Technologieanbietern aufzubauen, welche die Cyberresilienz der Vereinigten Arabischen Emirate auf allen Ebenen stärken", erklärte Dr. Mohamed Al Kuwaiti, Head of Cybersecurity der Vereinigten Arabischen Emirate. „Die Absichtserklärung mit Cyble spiegelt unser gemeinsames Engagement für den Schutz der digitalen Infrastruktur des Landes wider, das auf fortschrittlichen Bedrohungsinformationen und einer proaktiven, informationsgestützten Verteidigung beruht – damit die VAE weiterhin eine Vorreiterrolle bei der weltweiten Cybersicherheitsbereitschaft einnehmen."
Die Vereinbarung ist Teil der umfassenderen Strategie von Cyble, die Zusammenarbeit mit Regierungs- und Aufsichtsbehörden im gesamten Nahen Osten zu vertiefen und damit seine Position als vertrauenswürdiger Partner nationaler Cybersicherheitsbehörden zu stärken, die sich in einer zunehmend komplexen Bedrohungslandschaft zurechtfinden müssen.
Die von Blaze AI unterstützte Threat-Intelligence-Plattform von Cyble, Cyble Vision, wird bei dieser Zusammenarbeit eine zentrale Rolle spielen – sie ermöglicht eine schnelle Erkennung, automatisierte Analyse und kontextbezogene Einblicke in Ransomware, Phishing, Betrug und andere sich ständig weiterentwickelnde Bedrohungen, die für die Prioritäten der nationalen Sicherheit relevant sind.
Informationen zu Cyble
Cyble ist ein weltweit tätiges, KI-basiertes Cybersicherheitsunternehmen, das sich auf Bedrohungsinformationen, Schutz vor digitalen Risiken und die Überwachung des Dark Web spezialisiert hat. Die Flaggschiff-Plattform des Unternehmens, Cyble Vision, die auf Blaze AI basiert, bietet schnelle Erkennung von Bedrohungen, automatisierte Analyse und kontextbezogene Einblicke in Ransomware, Phishing und Betrug.
Medienkontakt:
enquiries@cyble.com
+1 678 379 3241
www.cyble.com
 View original content to download multimedia:https://www.prnewswire.com/news-releases/cyble-und-der-cyber-security-council-der-vae-unterzeichnen-absichtserklarung-zur-starkung-der-nationalen-fahigkeiten-im-bereich-der-bedrohungsanalyse-302884384.html

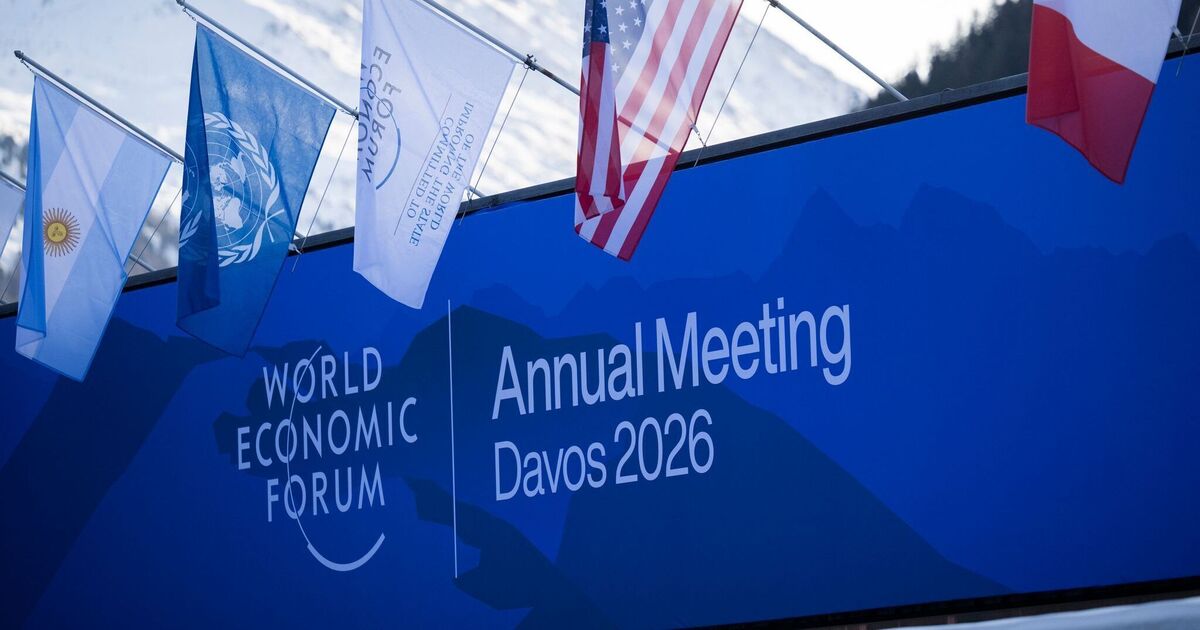
Eine anonyme E-Mail an die US-Botschaft in Bern hat kurz vor dem Auftritt von US-Präsident Donald Trump beim Weltwirtschaftsforum in Davos ein Ermittlungsverfahren der Schweizer Bundesanwaltschaft ausgelöst – und zur Festnahme einer WEF-Mitarbeiterin geführt. Inzwischen ist klar: Die gegen die IT-Expertin erhobenen Vorwürfe eines geplanten Attentats waren nicht zu belegen. Die Bundesanwaltschaft teilte mit, die in der Sache eröffneten Ermittlungen wegen strafbarer Vorbereitungshandlungen zu einem Mord seien eingestellt worden.
Die Warnmail war laut Medienberichten der Tamedia-Gruppe wenige Stunden vor Trumps Rede eingegangen. Der anonyme Absender schilderte in fehlerhaftem Englisch eine angeblich „dringliche Bedrohung“ für das Leben des US-Präsidenten in Davos und bezeichnete die später festgenommene Frau iranischer Herkunft als Agentin, die eine entsprechende Operation koordiniert habe. Die US-Botschaft leitete den Hinweis an die Schweizer Behörden weiter; diese erklärten, sie hätten die Warnung „sehr ernst“ genommen und seien „sofort aktiv“ geworden.
Tatsächlich arbeitete die Beschuldigte nicht am Tagungsort in Davos, sondern in der WEF-Zentrale im Genfer Vorort Cologny. Dort wurde sie nach Angaben der Bundesanwaltschaft festgenommen, mehrere Stunden lang bis tief in die Nacht vernommen und ihre Telefone sowie ihr Computer wurden beschlagnahmt und ausgewertet. Im Zuge dieser Maßnahmen habe sich jedoch gezeigt, dass sich keiner der in der anonymen E-Mail erhobenen Punkte erhärten ließ. Für alle Aspekte der Anschuldigungen seien keine Beweise gefunden worden, hieß es zur Begründung für die Einstellung des Verfahrens.
Die betroffene Mitarbeiterin, eine gebürtige Iranerin, war nach den Medienberichten kurz nach dem Vorfall beim WEF nicht mehr beschäftigt. Zu den Gründen äußerte sich die Organisation nicht; auf entsprechende Anfragen gab es zunächst keine Stellungnahme. Damit bleiben nach dem spektakulären Fehlalarm vorerst Fragen offen – etwa zur Herkunft und Glaubwürdigkeit des anonymen Hinweises –, während die Schweizer Strafverfolger den Fall strafrechtlich abgeschlossen haben.